Partes de servicio
cifrados de extremo a extremo
Cada vigilante escribe el parte desde su móvil o desde un terminal compartido del puesto. Todo el turno lo ve, lo firma y lo cierra — pero el contenido viaja y se guarda siempre cifrado. Ni el servidor, ni quien lo aloja, pueden leerlo: solo el administrador de tu empresa, con una clave que nunca sale de su propio navegador.
Un parte en papel se pierde. Uno guardado sin cifrar, se puede leer
El parte de servicio recoge incidentes reales: vehículos, personas, direcciones, situaciones delicadas de un cliente. Subirlo "a la nube" sin más significa que cualquiera con acceso al servidor —un empleado del proveedor, un fallo de seguridad, una orden judicial mal dirigida— podría leer ese contenido. Parte Electrónico está diseñado para que eso sea imposible: el cifrado ocurre en el propio terminal, antes de que el dato salga de él.
Cifrado de extremo a extremo
RSA-OAEP-2048 + AES-256-GCM. La clave de cada parte se envuelve con la clave pública del admin; solo su clave privada, que nunca sale de su navegador, puede abrirla.
Firma electrónica avanzada
Cada vigilante firma con su propia clave, protegida por su contraseña personal — ni siquiera en un terminal compartido puede firmar nadie en su nombre. Cumple los requisitos del art. 26 eIDAS.
Sello de tiempo certificado
Al cerrarse, una autoridad de sellado de tiempo externa (RFC 3161) certifica el instante exacto del cierre — no depende solo del reloj del servidor.
Turno con firma múltiple
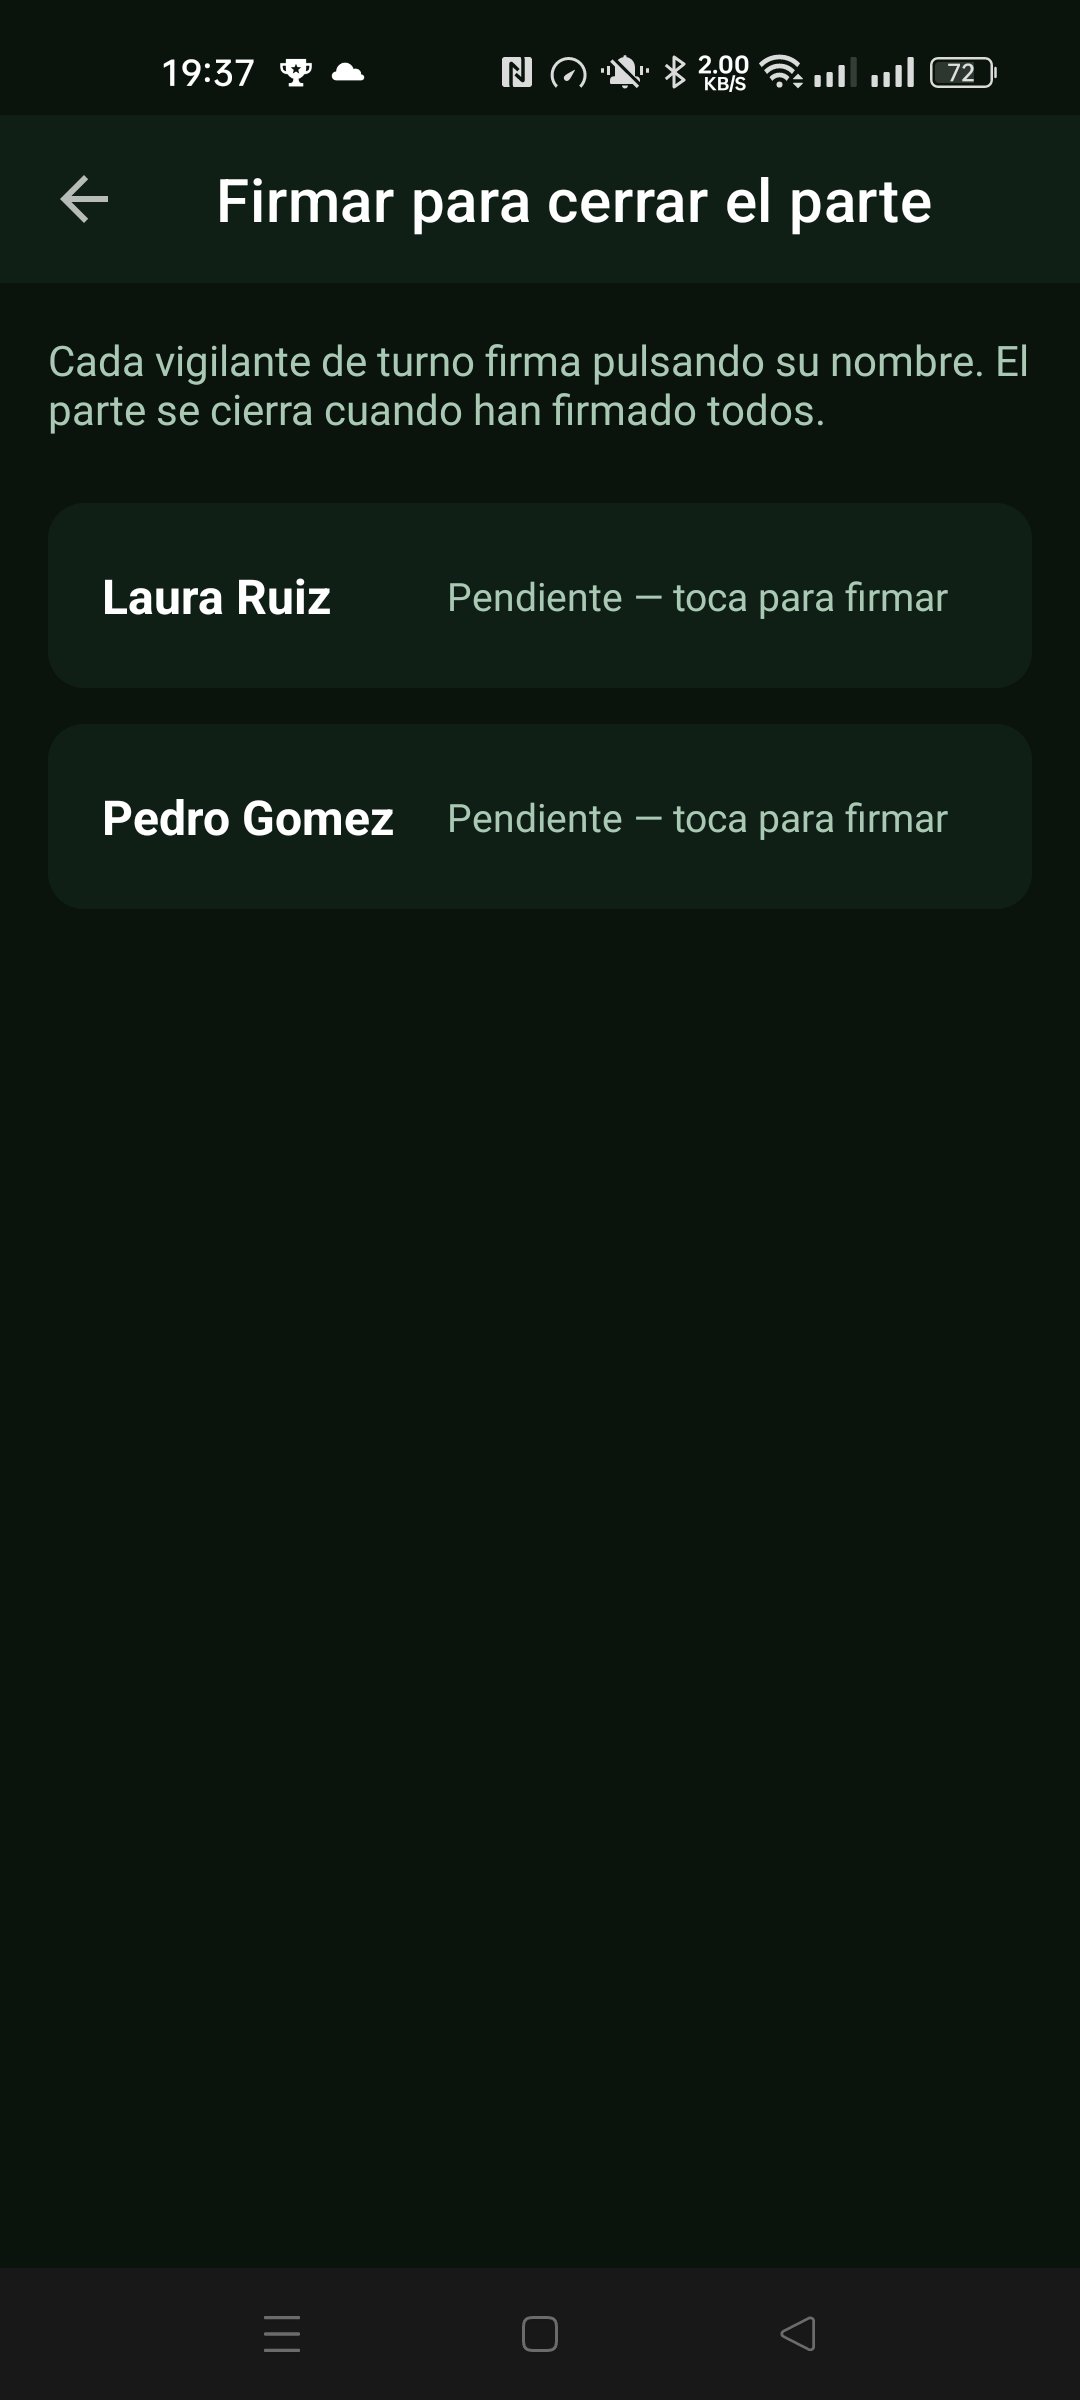
Todos los vigilantes de un turno quedan registrados y firman antes de que el parte se dé por cerrado, aunque trabajen desde el mismo terminal compartido del puesto.
Hora del hecho editable
Una incidencia de un turno de noche a veces se escribe horas después de ocurrir. El vigilante ajusta la hora real sin perder el registro de auditoría de cuándo se escribió.
Fotos cifradas
Cualquier incidencia se puede fotografiar desde la propia app. La imagen se cifra en el terminal antes de subirse — el servidor nunca ve una imagen legible.
PDF con el formato oficial
Al cerrarse, el parte se exporta con la estructura estándar de un parte de servicio de seguridad privada: datos del servicio, personal, registro por horas y firmas.
Partes anteriores
Cada terminal guarda su propia copia de la clave para poder repasar incidencias de hasta 30 días atrás, sin depender de que el servidor la reparta de nuevo.
Así se ve en el día a día
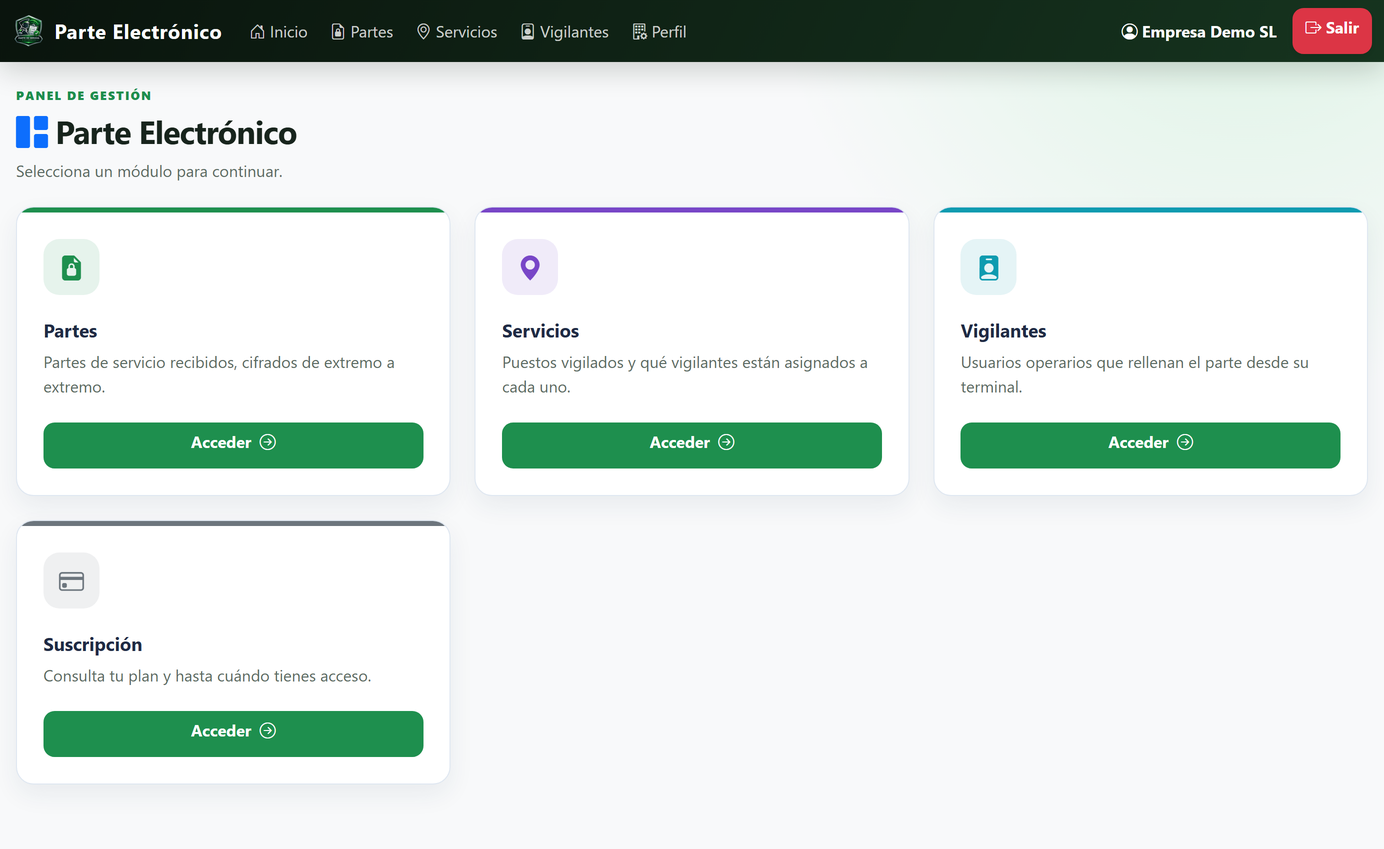
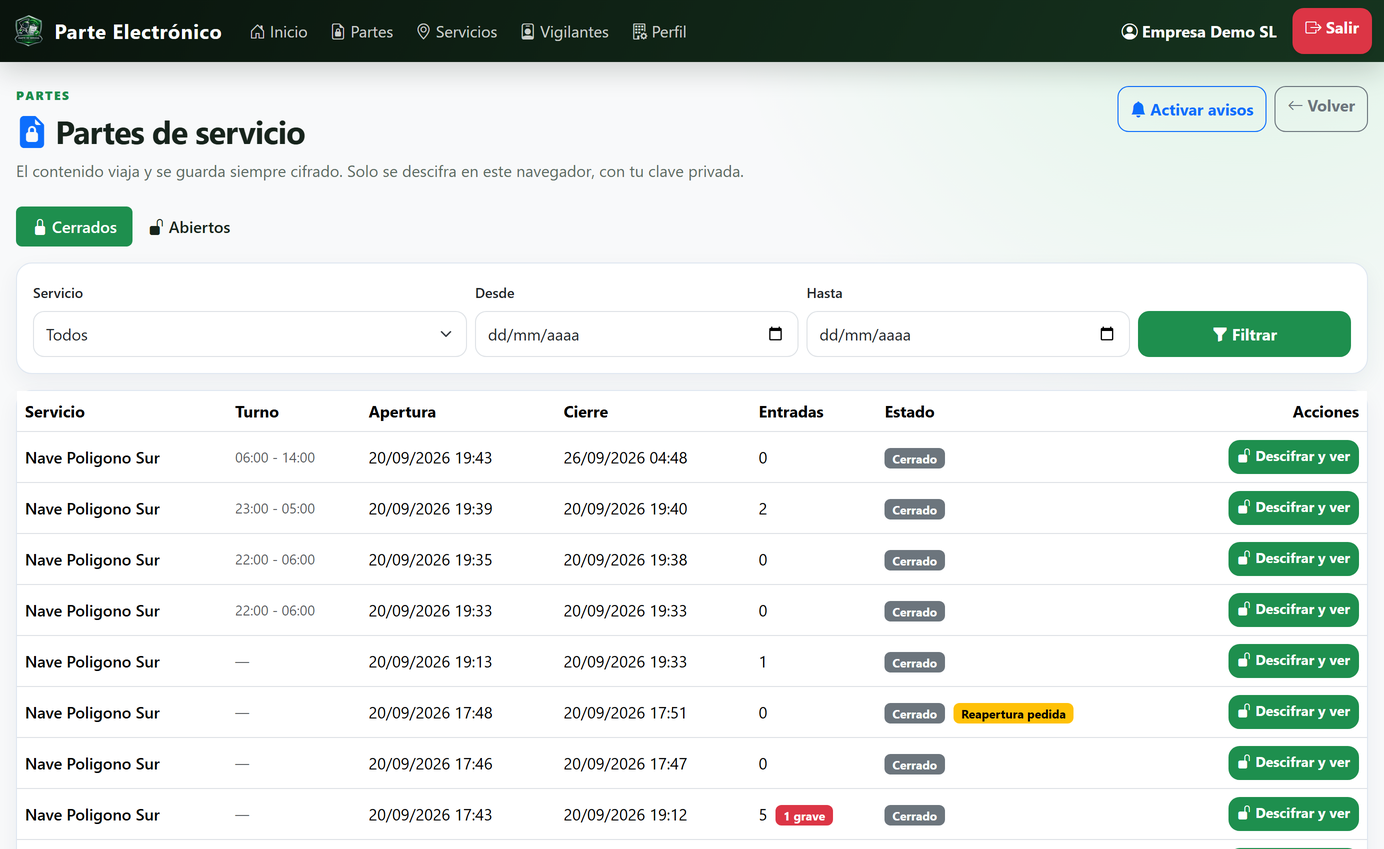
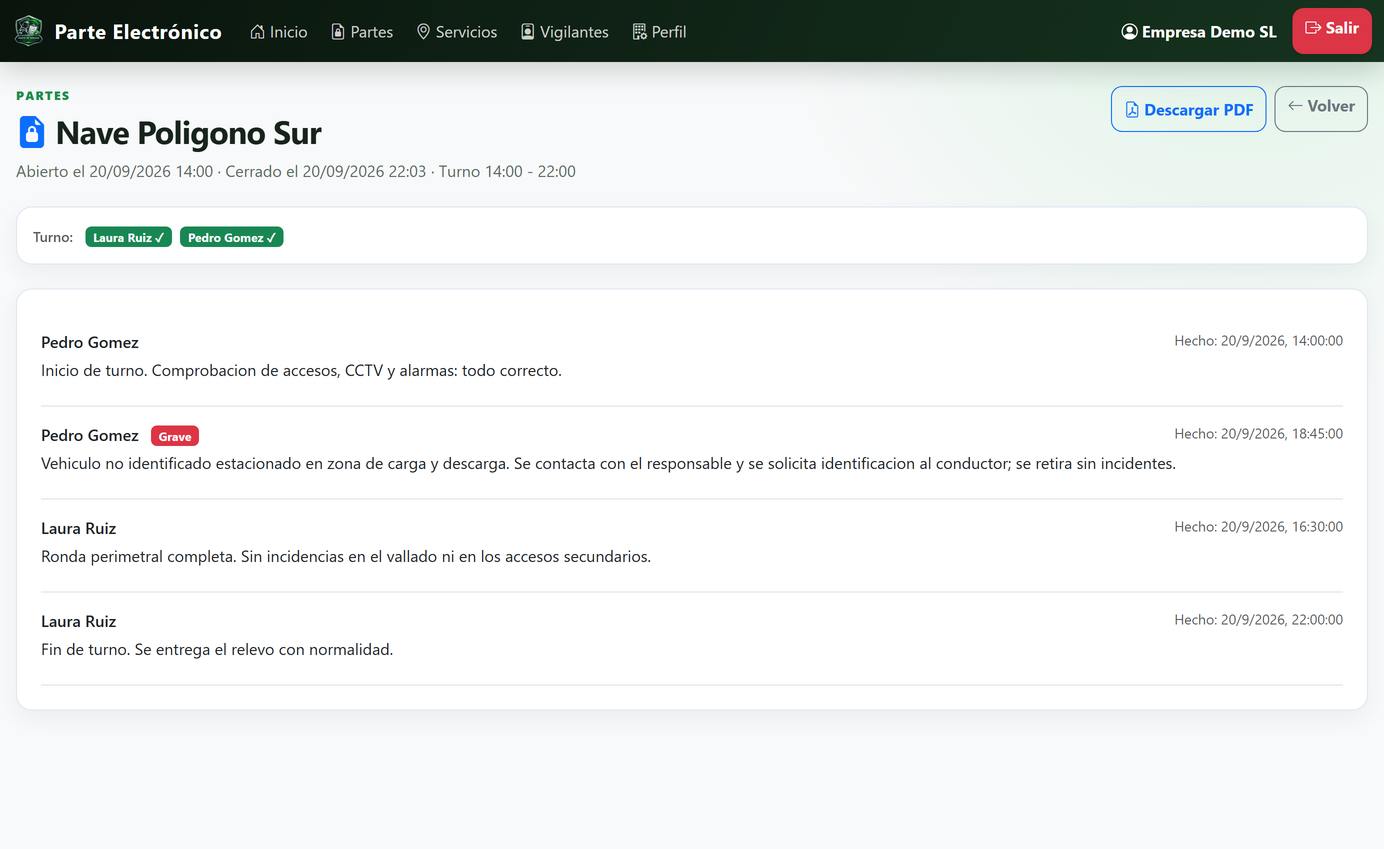
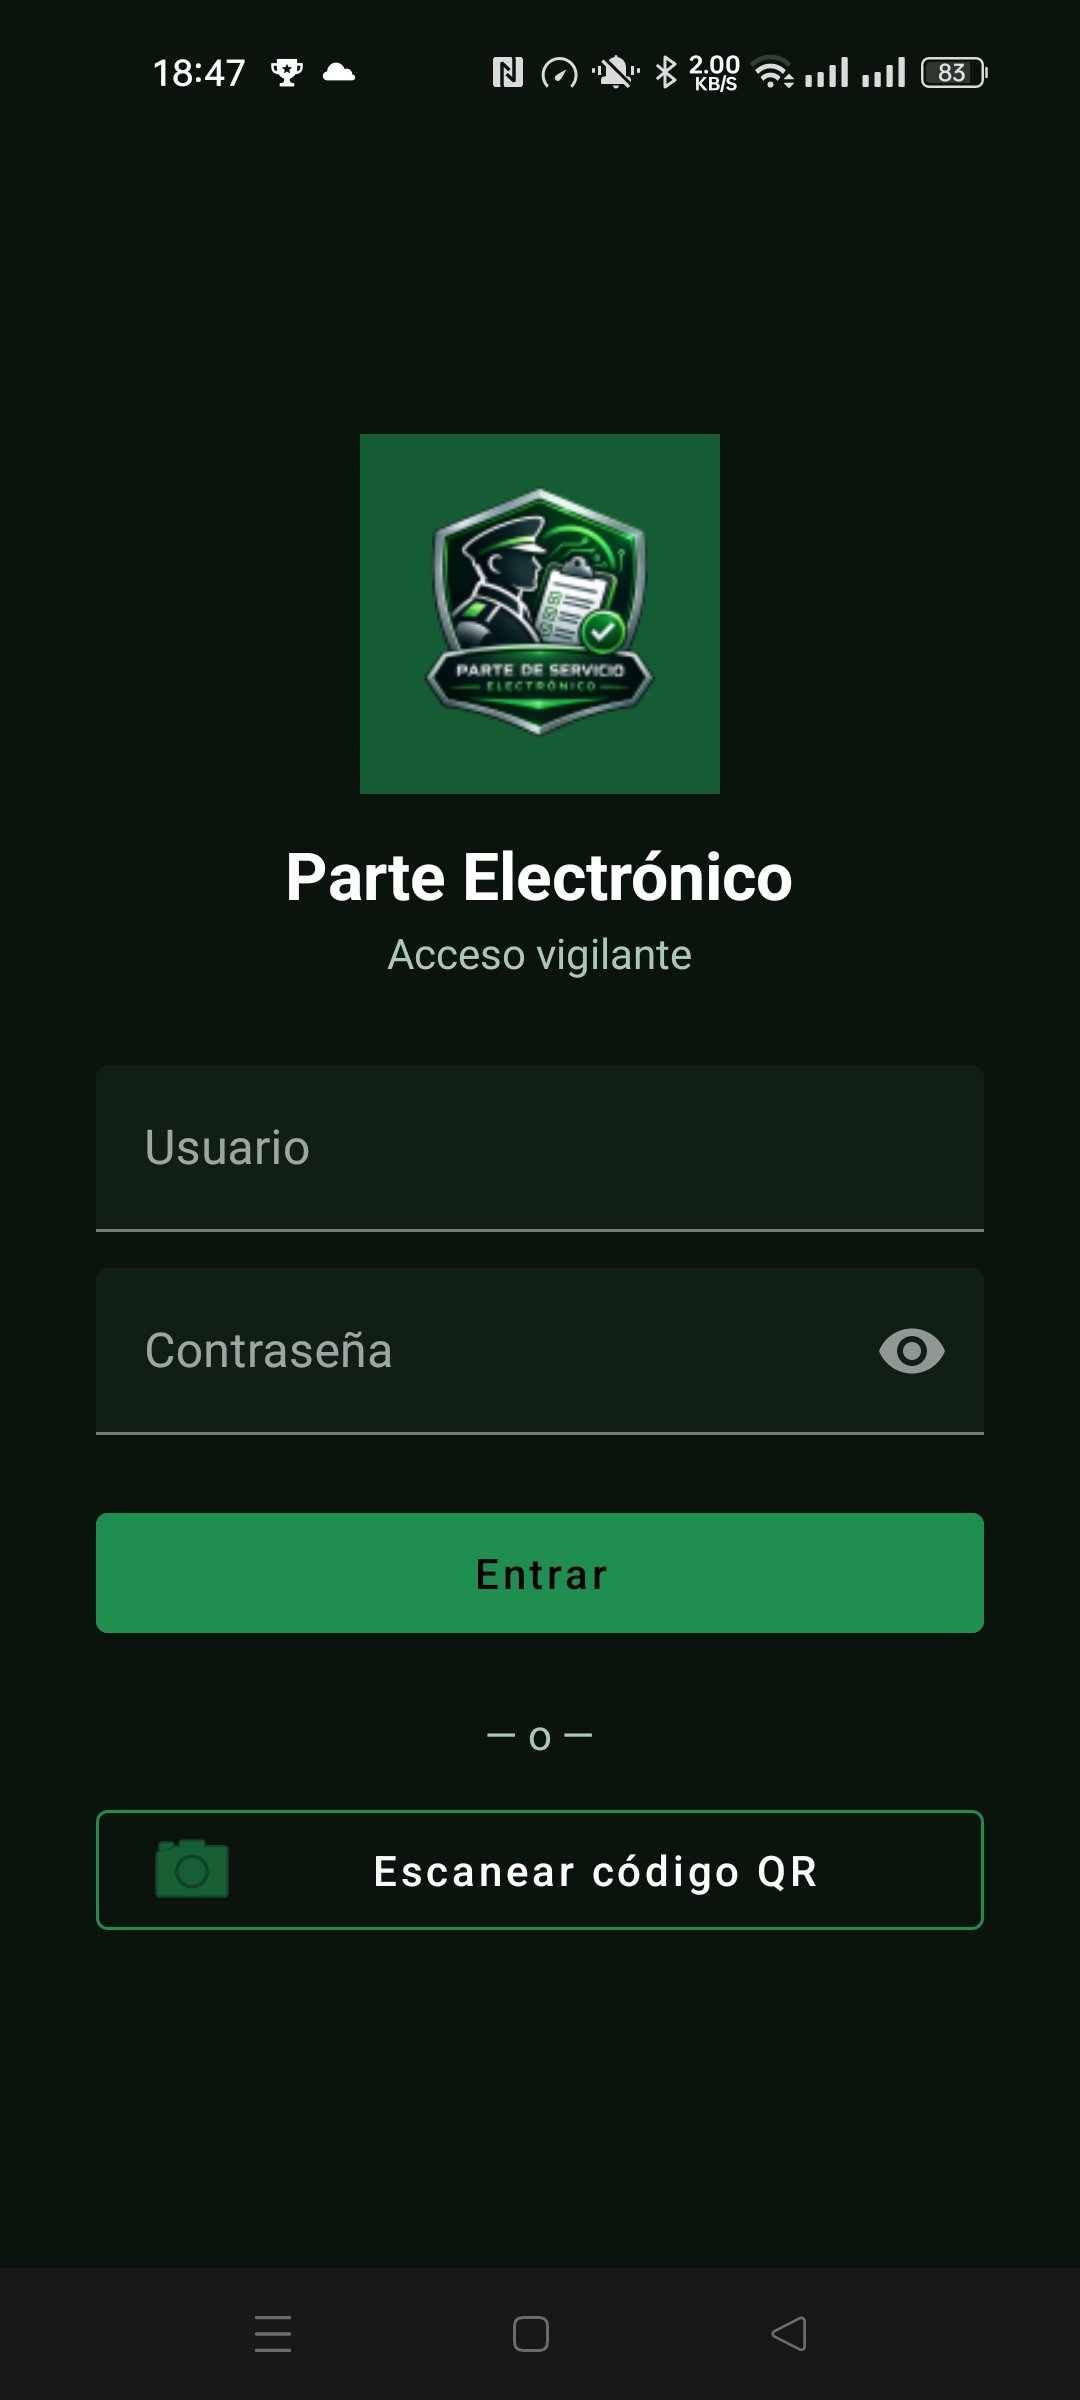
Capturas reales de una empresa de prueba: un turno de tarde, cuatro entradas registradas por dos vigilantes distintos y una incidencia marcada como grave.

Por qué ni nosotros podemos leer tus partes
Esto no es "cifrado en tránsito" (HTTPS, que ya dan por hecho todas las webs serias). Es cifrado de extremo a extremo real: el contenido se cifra en el dispositivo del vigilante y solo se descifra en el navegador del administrador. La base de datos del servidor solo contiene bytes ilegibles.
Cada parte tiene su propia clave
Al abrirse un parte, el terminal genera una clave de sesión AES-256 nueva, solo para ese parte — nunca se reutiliza entre partes distintos.
Esa clave se envuelve con la clave pública del admin
RSA-OAEP-2048 con SHA-256. La clave privada correspondiente se genera y se queda guardada solo en el navegador del administrador (IndexedDB) — nunca se envía al servidor, ni se puede recuperar sin ella.
Todo el contenido se cifra antes de salir del terminal
Texto de las entradas, hora del hecho y fotografías: todo se cifra con AES-256-GCM en el propio dispositivo. El servidor almacena y transporta ciphertext, nunca el dato en claro.
Mientras el parte está abierto, el servidor solo hace de mensajero
Guarda una copia de la clave cifrada con un secreto propio, únicamente para poder repartirla entre los vigilantes del mismo turno mientras trabajan. En cuanto el parte se cierra, esa copia se borra.
Cerrado, ni el propio servidor puede volver a abrirlo
Sin la clave privada del admin, un parte cerrado es indescifrable — para nosotros también. Cada terminal puede además guardar su propia copia (con una identidad RSA que genera y custodia él mismo) para poder consultarlo más adelante sin reabrir ninguna vía de acceso en el servidor.
La firma es criptográfica, no solo un dibujo
Cada vigilante tiene su propia clave de firma, cifrada con su contraseña personal. Al firmar, esa clave firma un hash de todo el contenido del parte en ese momento — si algo cambia después, la firma deja de ser válida. El trazo a mano se guarda solo para que el PDF se vea como siempre.
El cierre queda sellado en el tiempo por un tercero
Al cerrarse el parte, se pide un sello de tiempo RFC 3161 a una autoridad externa (FreeTSA) sobre el contenido final y todas las firmas. Certifica que ese parte, con esas firmas exactas, ya existía en ese instante — independiente del reloj de nuestro propio servidor.
Análisis técnico
Panel + API
- PHP + MySQL, sin framework — igual que el resto del ecosistema KuStore.
- Multiempresa: aislamiento por
cliente_id, verificado en cada consulta. - API REST para la app, protegida por token fijo + sesión del vigilante.
- Avisos push (Web Push/VAPID) solo para incidencias graves y solicitudes de reapertura — nunca con el contenido en el propio aviso.
- Firma electrónica avanzada: ECDSA P-256 por vigilante, cifrada con PBKDF2 derivado de su contraseña.
- Sello de tiempo RFC 3161 (FreeTSA) al cierre, verificable de forma independiente.
- Prueba gratuita configurable, con bloqueo automático a su fin.
App Android
- Kotlin nativo, sin librerías de terceros para el cifrado (API estándar de Java, compatible byte a byte con WebCrypto del navegador).
- CameraX para las fotos de incidencia, comprimidas y cifradas antes de subirse.
- Identidad propia por terminal para consultar partes anteriores sin depender de un vigilante concreto.
- Firmada con clave propia — actualizable sin perder la instalación.
- Funciona con varios vigilantes firmando desde el mismo terminal compartido.
Solicita una demo de 7 días
Sin compromiso ni tarjeta. Te damos de alta con tu propia empresa, servicios y vigilantes de prueba.